
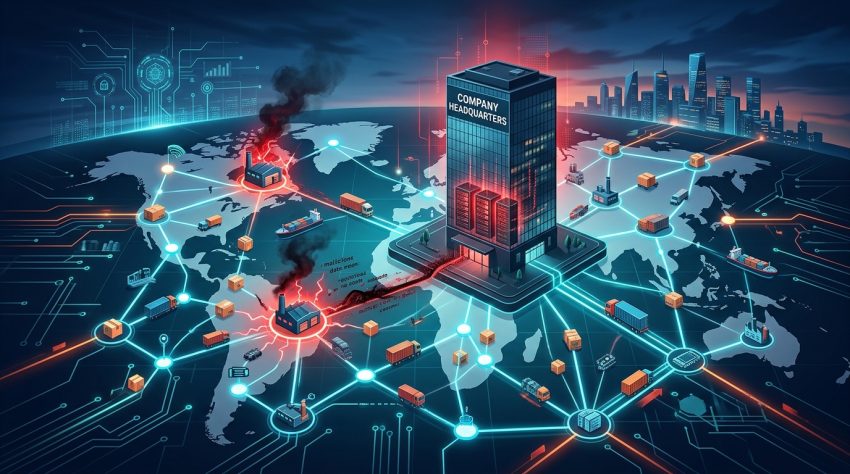
Memahami Ancaman Supply Chain Attack yang Mematikan
Saat ini, dunia digital menghadapi ancaman yang semakin canggih dan sulit terdeteksi. Salah satu ancaman yang paling menakutkan adalah supply chain attack. Serangan ini tidak menyasar target utama secara langsung melalui pintu depan. Sebaliknya, peretas akan mencari titik terlemah dalam rantai pasokan perangkat lunak atau perangkat keras yang Anda gunakan.
Metode ini sangat berbahaya karena peretas mengeksploitasi kepercayaan Anda terhadap vendor pihak ketiga. Oleh karena itu, sistem pertahanan tradisional seringkali gagal mendeteksi aktivitas mencurigakan ini. Bayangkan jika sebuah aplikasi yang rutin Anda perbarui justru membawa malware ke dalam sistem internal Anda. Inilah alasan mengapa supply chain attack menjadi prioritas utama bagi para ahli keamanan saat ini.
Keamanan siber perusahaan kini tidak lagi hanya soal menjaga benteng pertahanan sendiri. Anda juga harus memastikan bahwa setiap mitra dan penyedia layanan yang terhubung dengan bisnis Anda memiliki standar keamanan yang sama ketatnya. Jika satu mata rantai putus, maka seluruh sistem Anda akan berada dalam bahaya besar. Penjahat siber sangat memahami dinamika ini dan mereka memanfaatkannya dengan sangat cerdik.
Bagaimana Supply Chain Attack Bekerja?
Proses serangan ini biasanya dimulai dengan riset yang mendalam oleh kelompok peretas. Mereka akan mengidentifikasi vendor perangkat lunak atau penyedia layanan yang memiliki banyak pelanggan besar. Selanjutnya, peretas mencoba menyusup ke dalam infrastruktur vendor tersebut untuk menyisipkan kode jahat ke dalam pembaruan perangkat lunak yang sah.
Setelah kode jahat berhasil disisipkan, vendor tersebut secara tidak sengaja akan mendistribusikan malware kepada seluruh pelanggannya. Sebagai hasilnya, pelanggan yang melakukan pembaruan rutin justru akan menginstal pintu belakang bagi peretas. Kondisi ini sangat ironis karena tindakan yang seharusnya meningkatkan keamanan justru menjadi bumerang bagi organisasi. Anda dapat membaca lebih detail mengenai definisi teknisnya di halaman Wikipedia tentang Supply Chain Attack.
Selain itu, serangan ini juga bisa terjadi pada level perangkat keras. Peretas mungkin memodifikasi komponen fisik selama proses manufaktur atau distribusi. Meskipun kasus ini lebih jarang terjadi dibandingkan serangan perangkat lunak, dampaknya bisa jauh lebih permanen dan sulit untuk dibersihkan. Oleh karena itu, pengawasan ketat terhadap seluruh alur produksi sangatlah krusial bagi keberlangsungan bisnis Anda.
Baca Juga : Jasa SOC 24/7: Cegah Serangan Ransomware di Data Center
Dampaknya Terhadap Keamanan Siber Perusahaan
Serangan semacam ini dapat melumpuhkan operasional bisnis dalam sekejap. Ketika keamanan siber perusahaan Anda ditembus, data sensitif pelanggan dan rahasia dagang dapat dicuri oleh pihak yang tidak bertanggung jawab. Selain kerugian finansial yang nyata, kerusakan reputasi merupakan dampak jangka panjang yang paling sulit untuk dipulihkan.
Kepercayaan pelanggan adalah aset yang sangat berharga namun rapuh. Jika pelanggan merasa data mereka tidak aman, mereka akan segera beralih ke kompetitor Anda. Dengan demikian, menjaga integritas rantai pasok bukan hanya masalah teknis, tetapi juga masalah strategi bisnis yang fundamental. Di jespro indonesia, kami sangat menekankan pentingnya audit menyeluruh terhadap setiap elemen yang masuk ke dalam sistem TI perusahaan.
Selain pencurian data, serangan ini juga seringkali menjadi pembuka jalan bagi serangan ransomware. Peretas menggunakan akses awal yang mereka dapatkan dari rantai pasok untuk menyebarkan enkripsi data ke seluruh jaringan perusahaan. Akibatnya, perusahaan terpaksa membayar uang tebusan dalam jumlah besar atau kehilangan data mereka selamanya. Situasi ini tentu saja sangat merugikan dan dapat menghentikan produktivitas secara total.
Jenis-Jenis Serangan Rantai Pasok yang Sering Terjadi
Pertama, terdapat serangan melalui pembaruan perangkat lunak (Software Update Hijacking). Peretas mengambil alih server pembaruan vendor dan mengganti file asli dengan versi yang sudah terinfeksi. Sebagai contoh, kasus SolarWinds yang terjadi beberapa tahun lalu merupakan bukti nyata betapa destruktifnya metode serangan seperti ini bagi ribuan organisasi di seluruh dunia.
Kedua, serangan terhadap dependensi kode sumber (Dependency Confusion). Banyak pengembang saat ini menggunakan pustaka kode terbuka (open source). Peretas seringkali mengunggah paket jahat dengan nama yang mirip ke repositori publik. Jika tim pengembang Anda tidak teliti, mereka mungkin tidak sengaja menggunakan kode yang mengandung celah keamanan berbahaya ke dalam aplikasi internal perusahaan.
Ketiga, serangan melalui penyedia layanan terkelola (Managed Service Providers). Banyak perusahaan menyerahkan pengelolaan TI mereka kepada pihak ketiga. Namun, jika penyedia layanan tersebut tidak memiliki protokol keamanan yang kuat, peretas dapat menggunakannya sebagai batu loncatan untuk menyerang semua klien mereka secara bersamaan. Oleh karena itu, pilihlah mitra TI yang memiliki sertifikasi keamanan yang jelas.

Langkah Strategis Mencegah Supply Chain Attack
Langkah pertama yang harus Anda lakukan adalah menerapkan prinsip Zero Trust Architecture. Jangan pernah berasumsi bahwa lalu lintas data dari vendor atau aplikasi terpercaya adalah aman secara otomatis. Anda perlu melakukan verifikasi berkelanjutan terhadap setiap permintaan akses yang masuk ke dalam jaringan internal perusahaan. Strategi ini sangat efektif untuk membatasi ruang gerak peretas jika mereka berhasil masuk.
Selanjutnya, lakukan audit keamanan secara berkala terhadap seluruh vendor pihak ketiga Anda. Pastikan mereka mematuhi standar keamanan internasional seperti ISO 27001 atau SOC 2. Jangan ragu untuk meminta dokumentasi mengenai bagaimana mereka mengamankan siklus pengembangan perangkat lunak mereka. Kerjasama yang transparan antara Anda dan vendor akan memperkuat keamanan siber perusahaan secara signifikan.
Selain itu, gunakanlah alat deteksi ancaman berbasis kecerdasan buatan (AI) yang mampu mengenali pola perilaku aneh. Sistem ini dapat memberikan peringatan dini jika ada pembaruan perangkat lunak yang mencoba mengakses data yang tidak relevan. Dengan respon yang cepat, Anda dapat memutus koneksi sebelum kerusakan besar terjadi. Selalu siapkan rencana pemulihan bencana (Disaster Recovery Plan) agar bisnis tetap dapat berjalan meski terjadi insiden.
Baca Juga : Zero Trust Architecture Indonesia: Panduan Keamanan Siber
Pentingnya Software Bill of Materials (SBOM)
Menerapkan Software Bill of Materials atau SBOM adalah langkah maju dalam transparansi perangkat lunak. SBOM berfungsi seperti daftar bahan pada kemasan makanan. Dokumen ini mencantumkan semua komponen dan pustaka yang digunakan dalam sebuah aplikasi. Dengan memiliki SBOM, tim keamanan Anda dapat dengan cepat mengidentifikasi apakah ada komponen yang mengandung kerentanan yang diketahui publik.
Oleh karena itu, mintalah SBOM dari setiap vendor perangkat lunak yang bekerja sama dengan Anda. Jika mereka tidak mampu menyediakannya, hal itu bisa menjadi tanda peringatan dini mengenai rendahnya kematangan keamanan mereka. Di era digital yang saling terhubung ini, ketidaktahuan adalah musuh terbesar bagi keamanan data Anda. Semakin banyak informasi yang Anda miliki, semakin kuat pula pertahanan yang bisa Anda bangun.
Kesimpulan dan Langkah Selanjutnya
Sebagai kesimpulan, supply chain attack adalah ancaman nyata yang menuntut kewaspadaan tinggi dari setiap pemilik bisnis. Serangan ini membuktikan bahwa keamanan internal saja tidaklah cukup. Anda harus memandang keamanan siber sebagai sebuah ekosistem yang melibatkan banyak pihak yang saling terkait satu sama lain. Dengan pemahaman yang tepat, Anda dapat memitigasi risiko ini secara efektif.
Mulailah dengan memperketat kontrol akses dan melakukan evaluasi ulang terhadap semua perangkat lunak yang digunakan di kantor. Ingatlah bahwa investasi dalam keamanan siber adalah investasi untuk masa depan perusahaan Anda. Jangan menunggu sampai terjadi serangan untuk mulai bertindak. Kesadaran dan persiapan dini adalah kunci utama dalam menghadapi serangan yang semakin kompleks di masa mendatang.
Terakhir, pastikan seluruh karyawan Anda mendapatkan edukasi mengenai pentingnya menjaga integritas sistem. Manusia seringkali menjadi mata rantai terlemah dalam keamanan, namun dengan pelatihan yang tepat, mereka bisa menjadi baris pertahanan terdepan. Mari tingkatkan keamanan siber perusahaan kita bersama-sama demi dunia digital yang lebih aman dan terpercaya bagi semua orang. Hubungi kami sekarang untuk berkonsultasi lebih lanjut mengenai solusi yang sesuai dengan kebutuhan Anda!