
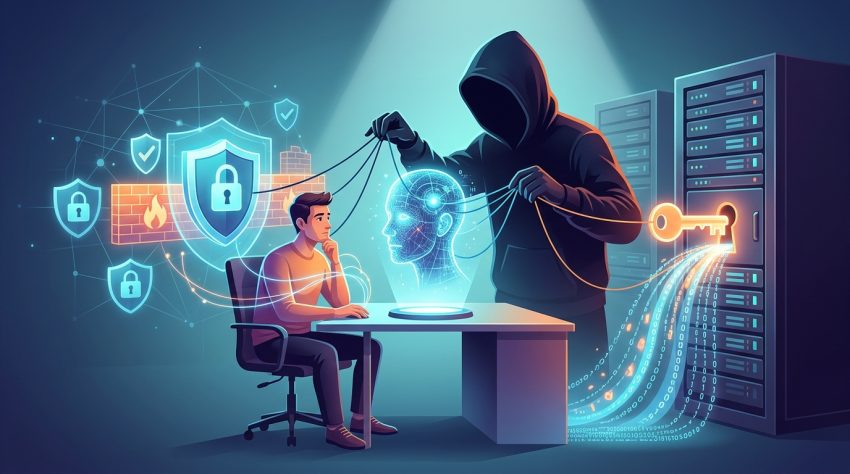
Social engineering adalah teknik manipulasi psikologis yang saat ini menjadi ancaman keamanan siber paling mematikan bagi bisnis global. Serangan ini tidak menargetkan kelemahan pada sistem perangkat lunak atau firewall yang canggih. Sebaliknya, para penjahat siber justru mengincar titik terlemah dalam rantai keamanan, yaitu manusia itu sendiri. Oleh karena itu, pemahaman mendalam mengenai metode ini sangatlah krusial bagi setiap organisasi. Penjahat menggunakan emosi manusia seperti rasa takut, urgensi, atau keingintahuan untuk mendapatkan akses ilegal. Sebagai contoh, mereka sering kali menyamar sebagai otoritas resmi untuk menipu korban agar memberikan data sensitif. Fenomena ini membuktikan bahwa teknologi keamanan terbaik sekalipun tidak akan berguna jika manusianya tidak waspada.
Apa Itu Social Engineering dan Cara Kerjanya?
Social engineering secara sederhana merupakan seni memanipulasi orang agar mereka memberikan informasi rahasia secara sukarela. Pelaku sering kali melakukan riset mendalam terhadap target mereka sebelum melancarkan serangan yang terencana. Mereka mengumpulkan data dari media sosial atau situs resmi perusahaan untuk membangun kepercayaan yang palsu. Setelah mendapatkan kepercayaan tersebut, pelaku mulai mengirimkan pesan yang tampak sangat kredibel dan mendesak. Selanjutnya, korban biasanya akan merasa tertekan untuk segera bertindak tanpa berpikir panjang terlebih dahulu. Tindakan impulsif inilah yang menjadi tujuan utama dari setiap serangan manipulasi psikologis tersebut. Anda bisa mempelajari lebih lanjut mengenai definisi teknisnya di Wikipedia untuk menambah wawasan dasar Anda.
Mengapa Manusia Menjadi Titik Terlemah Keamanan?
Teknologi keamanan digital terus berkembang pesat setiap tahun untuk menahan serangan peretasan yang brutal. Namun, sifat dasar manusia untuk saling membantu dan mempercayai orang lain tetap tidak berubah secara signifikan. Para peretas sangat memahami aspek psikologi ini dan memanfaatkannya sebagai senjata utama mereka. Mereka menciptakan skenario yang memancing respon emosional kuat sehingga logika korban menjadi tumpul. Sebagai hasilnya, banyak karyawan yang masih terjebak dalam jebakan sederhana meskipun perusahaan sudah memiliki sistem proteksi canggih. Selain itu, kurangnya edukasi rutin membuat staf tidak mampu mengenali tanda-tanda awal dari sebuah upaya penipuan. Hal inilah yang mendasari mengapa perlindungan teknis saja tidak pernah cukup untuk menjaga integritas data.
Manipulasi Emosi dalam Serangan
Penjahat siber sering kali menciptakan rasa urgensi yang palsu untuk memaksa korban bertindak cepat. Mereka mungkin mengirimkan email yang menyatakan bahwa akun bank Anda akan segera ditutup secara permanen. Rasa takut akan kehilangan akses tersebut membuat banyak orang mengabaikan prosedur keamanan standar yang ada. Di sisi lain, beberapa pelaku menggunakan teknik penyamaran sebagai atasan atau rekan kerja yang sedang kesulitan. Mereka meminta bantuan mendesak berupa pengiriman dana atau pembagian kata sandi internal perusahaan. Tanpa adanya verifikasi yang ketat, instruksi dari “atasan” tersebut sering kali langsung diikuti oleh karyawan. Strategi ini terbukti sangat efektif karena memanfaatkan rasa hormat terhadap otoritas di lingkungan kantor.
Teknik Phishing yang Semakin Canggih
Phishing adalah salah satu bentuk social engineering yang paling umum ditemui di dunia digital saat ini. Namun, teknik phishing modern kini jauh lebih sulit untuk dideteksi oleh mata orang awam sekalipun. Pelaku menggunakan domain yang sangat mirip dengan situs asli untuk mengelabui pengguna yang kurang teliti. Mereka juga menyematkan tautan berbahaya di dalam dokumen yang tampak seperti laporan bisnis resmi. Selain itu, serangan spear phishing kini lebih menargetkan individu tertentu dengan pesan yang sangat personal. Hal ini membuat peluang keberhasilan serangan meningkat drastis dibandingkan dengan pengiriman email massal yang acak. Oleh karena itu, kemampuan untuk membedakan antara email asli dan palsu menjadi keahlian yang sangat vital.
Dampak Serangan Terhadap Perusahaan di Jakarta
Perusahaan yang beroperasi di pusat bisnis seperti Jakarta menghadapi risiko yang sangat tinggi terhadap serangan siber. Social engineering dapat menyebabkan kebocoran data pelanggan yang sangat sensitif dan merugikan secara finansial. Selain kerugian materi, reputasi perusahaan juga bisa hancur dalam semalam akibat kegagalan menjaga privasi data. Banyak klien yang akan kehilangan kepercayaan jika mereka mengetahui bahwa keamanan perusahaan sangat mudah ditembus. Terlebih lagi, regulasi perlindungan data pribadi di Indonesia kini menjadi semakin ketat dan mengikat bagi pelaku usaha. Oleh sebab itu, mengabaikan ancaman ini adalah sebuah kesalahan fatal yang bisa menghentikan operasional bisnis Anda. Perusahaan harus segera mengambil langkah preventif untuk memperkuat benteng pertahanan manusia mereka.
Solusi: Cybersecurity Awareness Training Jakarta
Untuk menghadapi ancaman yang terus berevolusi, perusahaan membutuhkan pendekatan edukasi yang komprehensif bagi seluruh stafnya. Mengikuti cybersecurity awareness training jakarta bersama jespro indonesia adalah langkah strategis yang sangat tepat. Pelatihan ini dirancang khusus untuk membangun budaya keamanan yang kuat di dalam lingkungan kerja setiap hari. Karyawan akan diajarkan cara mengenali berbagai modus operandi manipulasi psikologis yang sering digunakan peretas. Selain itu, peserta juga akan mendapatkan tips praktis mengenai cara merespon ancaman siber dengan benar. Edukasi yang berkelanjutan akan memastikan bahwa setiap individu menjadi mata-mata keamanan bagi perusahaan. Investasi dalam pelatihan manusia jauh lebih murah dibandingkan biaya pemulihan pasca terjadi kebocoran data.
Pentingnya Simulasi Phishing Perusahaan
Salah satu metode pelatihan yang paling efektif adalah dengan mengadakan simulasi phishing perusahaan secara berkala. Dalam simulasi ini, tim keamanan akan mengirimkan email jebakan yang aman kepada para karyawan mereka sendiri. Tujuannya adalah untuk melihat sejauh mana tingkat kewaspadaan karyawan dalam menghadapi pesan yang mencurigakan. Karyawan yang terjebak dalam simulasi ini kemudian akan diberikan bimbingan tambahan secara langsung dan personal. Metode ini terbukti jauh lebih efektif daripada sekadar memberikan materi presentasi yang bersifat teoritis saja. Dengan praktik langsung, karyawan akan memiliki pengalaman nyata dalam mengidentifikasi ciri-ciri serangan social engineering. Pada akhirnya, hal ini akan menurunkan risiko keberhasilan serangan yang sebenarnya secara signifikan.

Cara Mencegah Serangan Social Engineering
Ada beberapa langkah praktis yang dapat Anda terapkan untuk melindungi diri dan perusahaan dari serangan ini. Pertama-tama, selalu lakukan verifikasi identitas pengirim pesan melalui saluran komunikasi yang berbeda dan resmi. Jangan pernah mengklik tautan atau mengunduh lampiran dari sumber yang tidak dikenal atau mencurigakan. Kedua, gunakan autentikasi dua faktor (2FA) pada semua akun penting untuk memberikan lapisan keamanan tambahan. Meskipun peretas berhasil mendapatkan kata sandi Anda, mereka tetap tidak akan bisa masuk tanpa kode kedua. Selanjutnya, batasi informasi pribadi yang Anda bagikan di platform media sosial publik secara berlebihan. Peretas sering kali mencari detail kecil dari kehidupan Anda untuk membangun skenario penipuan yang meyakinkan. Terakhir, jangan pernah memberikan informasi rahasia melalui telepon atau pesan singkat tanpa prosedur resmi.
Kesimpulan Mengenai Social Engineering
Social engineering akan tetap menjadi ancaman utama selama manusia masih menjadi bagian dari sistem operasional bisnis. Serangan ini sangat berbahaya karena menyerang sisi psikologis manusia yang sering kali sulit diprediksi secara teknis. Namun, dengan edukasi yang tepat dan budaya keamanan yang kuat, risiko ini dapat diminimalisir secara efektif. Perusahaan harus menyadari bahwa keamanan siber bukan hanya tanggung jawab departemen IT semata, tetapi seluruh karyawan.
Oleh karena itu, pastikan tim Anda selalu mendapatkan informasi terbaru mengenai tren ancaman siber yang sedang berkembang. Mulailah berinvestasi pada pelatihan manusia sekarang juga untuk mengamankan masa depan bisnis Anda dari serangan siber. Keamanan yang sejati dimulai dari kesadaran setiap individu yang ada di dalam organisasi Anda. Hubungi kami sekarang untuk mendapatkan solusi dan konsultasi gratis sesuai dengan kebutuhan Anda!